DMARC 보고서 분석 · p=reject 가이드

DMARC, p=reject까지 할 일만 따라가세요

DMARC 보고서를 분석해 누가 회사 도메인으로 메일을 보내는지 찾아냅니다. SPF·DKIM 설정부터 정책을 올리는 날까지, 지금 할 일을 순서대로 알려 드립니다.

도메인 1개는 계속 무료 · 가입하면 카드 없이 14일 Pro 체험

Genharden DMARC의 홈 화면. 할 일 4개와 도메인별 DMARC 정책 단계, 최근 30일 메일의 인증 통과율이 보입니다.
예시 데이터로 채운 실제 화면입니다.

Google, Microsoft, Yahoo 등 메일을 받는 곳이 보내 주는 DMARC 보고서를 한곳에 모읍니다.

DMARC를 설정하고도 아직 p=none인가요?

p=none은 지켜보기만 하는 정책입니다. 누군가 회사 도메인을 사칭해 메일을 보내도 받는 곳에 막아 달라고 요청하지 않습니다. 그런데도 정책을 올리지 못하는 이유는 대개 비슷합니다.

  • 보고서가 XML로 옵니다

    DMARC 보고서는 메일을 받는 곳마다 따로 보내는 XML 파일입니다. 열어 봐도 무엇부터 해야 할지 알기 어렵습니다.

  • 누가 보내는지 다 모릅니다

    업무 메일, 뉴스레터, 결제 알림, 사내 시스템까지. 회사 도메인으로 메일을 보내는 곳은 생각보다 많습니다.

  • 정상 메일이 막힐까 걱정됩니다

    SPF·DKIM 설정이 덜 된 채로 정책을 올리면 고객에게 가야 할 메일이 스팸 처리되거나 반송됩니다.

p=reject 가이드

p=reject까지 네 단계, 지금 어디인지 보입니다

도메인마다 다음 단계까지 남은 일이 할 일 목록으로 올라옵니다. 모두 끝내면 DMARC 정책을 올릴 수 있다고 메일로 알려 드립니다.

  1. 보고서 받기

    DNS 레코드 한 줄

    DMARC 레코드의 rua에 보고서를 받을 주소를 추가하세요. 지금 쓰는 정책과 메일 서버는 그대로 두면 됩니다.

  2. 발송처 정리

    발송처마다 한 번

    보고서에 나온 발송처를 하나씩 보고 허용할지 차단할지 정하세요. 허용한 곳의 메일이 인증에 실패하면 SPF·DKIM을 고치는 방법을 알려 드립니다.

  3. quarantine (격리)

    보고서 30일 이상

    보고서를 30일 이상 받았고 남은 할 일이 없으면 올릴 수 있습니다. 올리면 인증에 실패한 메일은 스팸함으로 갑니다.

  4. reject (차단)

    격리 14일 뒤

    격리 정책으로 14일을 지켜본 뒤 올릴 수 있습니다. 올리면 인증에 실패한 메일은 받는 곳에서 거부합니다.

이런 할 일이 올라옵니다

할 일4

  • shop.acme.example의 SPF 레코드 고치기레코드가 여러 개라서 받는 곳이 이 이름의 SPF를 검사하지 못합니다하나로 합친 값을 그대로 표시
  • Mailchimp 허용 여부 정하기news.acme.example · 최근 30일 1,240통 중 1,180통 인증 실패회사에서 쓰는 곳이면 허용, 아니면 차단
  • Twilio SendGrid 메일 인증 설정하기acme.example 외 1개 · 최근 30일 450통 인증 실패DNS에 넣을 레코드까지 단계별로
  • 서버 203.0.113.88 허용 여부 정하기acme.example · 최근 30일 232통 모두 인증 실패서버 이름과 통신사를 함께 표시

할 일을 모두 끝내면

  • acme.example DMARC 정책을 quarantine (격리)로 올리기올리기 전 확인 4가지를 모두 충족했습니다

예시입니다. 실제 화면에는 내 도메인의 보고서에서 나온 할 일이 표시됩니다.

발송처

보고서에 나온 발송처, 빠짐없이 보여 줍니다

DMARC 보고서에 나온 서버를 발송 서비스별로 묶습니다. Google Workspace, 네이버웍스, 스티비, Amazon SES처럼 많이 쓰는 서비스는 이름을 찾아 붙이고, 이름 없는 서버는 IP와 통신사로 구분합니다.

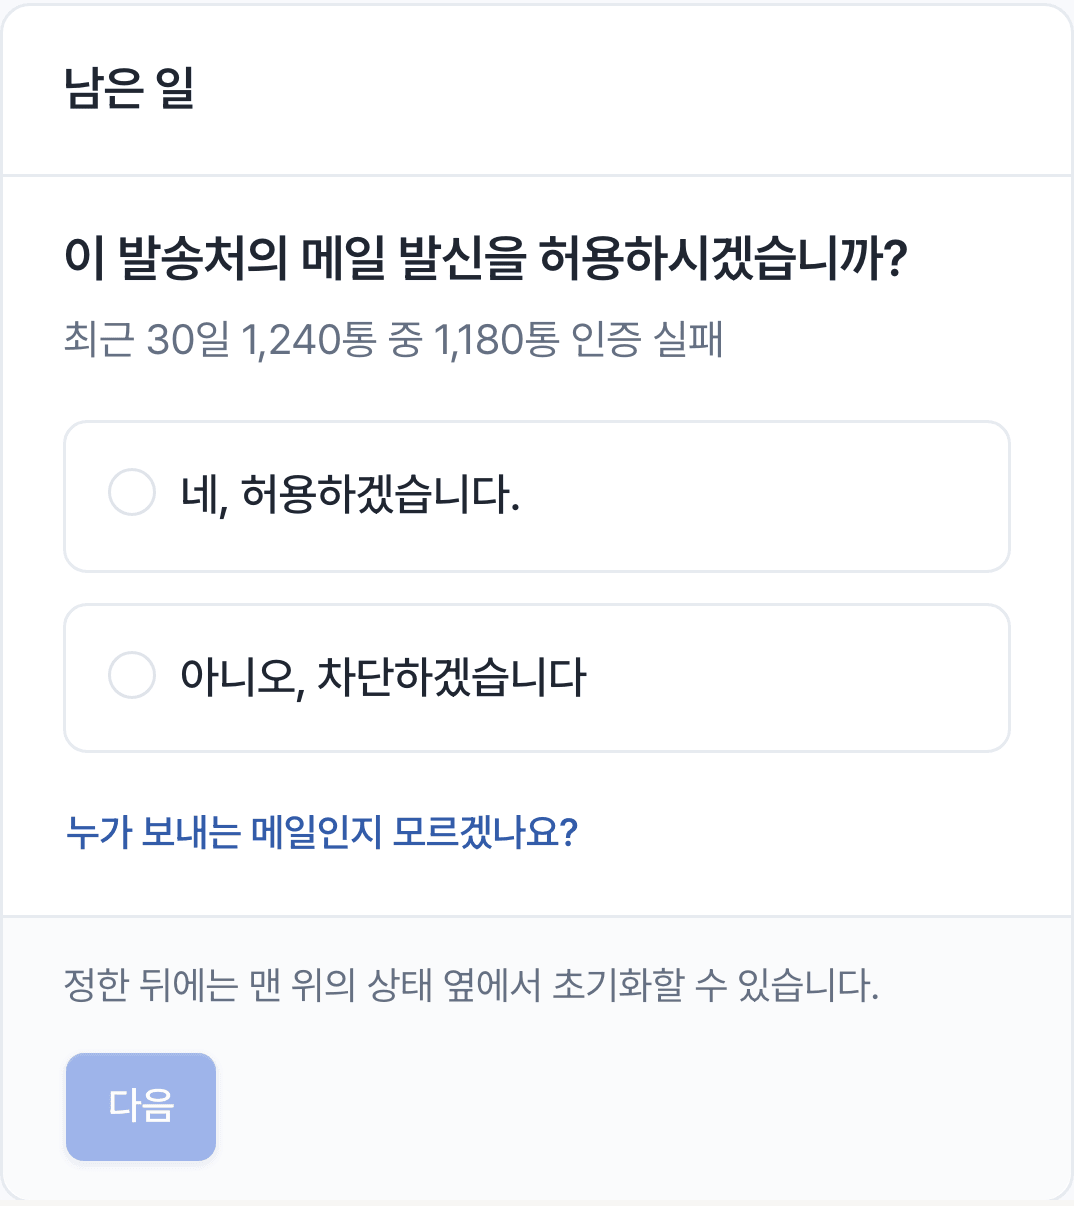
발송처 목록 화면. Mailchimp, Twilio SendGrid, Google Workspace, Amazon SES 같은 발송처마다 메일 수와 인증 실패 수, 상태가 표시됩니다.발송처 화면의 질문 카드. 이 발송처의 메일 발신을 허용할지 차단할지 고릅니다.
  • 발송처마다 메일 수와 인증 실패 수를 한 줄로
  • 정할 것은 하나, 허용할지 차단할지
  • 누가 보내는지 모르면 사내에 보낼 문의 글까지 준비

SPF · DKIM 설정

왜 실패하는지, DNS에 무엇을 넣을지까지

SPF와 DKIM을 통과해도, 통과한 도메인이 보낸 사람 주소의 도메인과 다르면 DMARC는 실패합니다. 발송처마다 실패한 이유를 한 문장으로 짚고, 고치는 방법을 단계별로 안내합니다.

  • SPF·DMARC 레코드는 넣을 값을 그대로
  • 많이 쓰는 서비스는 설정 메뉴와 공식 안내 링크까지
  • 시험 메일로 바로 확인하고, 다음 보고서로 한 번 더
  • DNS 권한이 없으면 담당자에게 넘길 안내문
SPF·DKIM은 통과하는데 DMARC가 실패하는 이유
메일 인증 설정 창. 서버 203.0.113.88이 인증에 실패하는 이유와 SPF 레코드에 넣을 값이 유형, 이름, 값으로 표시됩니다.

DMARC 정책 올리기

정책을 올리기 전에, 막힐 메일부터 확인하세요

지난 30일의 메일에 새 정책을 적용했다면 어떻게 됐을지 먼저 계산해 드립니다. 허용한 발송처의 메일, 정하지 않은 발송처의 메일, 전달된 메일, 사칭 메일로 나눠 몇 통이 영향을 받는지 보여 줍니다.

  • 조건을 모두 채우면 메일로 알림
  • 바꿀 것은 DMARC 레코드의 p 값 하나
  • 문제가 보이면 이전 값으로 되돌리면 됩니다
DMARC 정책을 quarantine (격리)로 올리는 창. 지난 30일에 그 정책이었다면 허용한 발송처의 메일 12통과 사칭 메일 1,240통이 스팸함으로 갔다고 보여 줍니다.

reject로 올린 뒤에도 계속 지켜봅니다

새 발송처가 나타나거나 잘 통과하던 메일이 실패하기 시작하면 할 일에 추가하고 메일로 알려 드립니다. 매일 들어와 볼 필요가 없습니다.

  • DNS 매일 점검

    DMARC·SPF 레코드와 DKIM 키를 날마다 다시 읽습니다. 레코드가 지워지거나 잘못 바뀌면 알려 드립니다.

  • 이메일 알림

    새 할 일은 하루에 한 번 모아서, 메일이 막히기 시작한 급한 일은 바로 보냅니다. 정책을 올릴 수 있게 된 날에도 알립니다.

  • Slack 알림Plus부터

    할 일과 급한 알림을 팀이 보는 Slack 채널에서도 받을 수 있습니다.

  • 월간 보고서Plus부터

    지난달 결과를 정리한 보고서를 매달 메일로 받습니다.

  • 메일 서버 보안 점검Plus부터

    MTA-STS와 TLS-RPT 설정, 직접 운영하는 메일 서버의 TLS 인증서를 확인하고 만료 7일 전에 알립니다.

  • 활동 기록Pro

    누가 어떤 발송처를 허용했고 무엇을 바꿨는지 남습니다. 담당자가 바뀌어도 지난 내역을 그대로 확인할 수 있습니다.

DMARC 보고서로는 메일이 받은편지함에 들어갔는지, 내용 때문에 스팸으로 분류됐는지는 알 수 없습니다. 보고서를 보내지 않는 곳으로 간 메일도 집계되지 않습니다.

DNS 레코드 한 줄이면 시작됩니다

메일 서버나 발송 서비스는 바꾸지 않습니다. DMARC 레코드에 보고서를 받을 주소만 추가하면 됩니다.

  1. 회사 메일로 가입

    회사 메일 주소로 가입하면 그 도메인이 바로 등록됩니다. 하위 도메인은 따로 등록하지 않아도 됩니다.

  2. 보고서 주소 추가

    화면에 나온 전용 주소를 DMARC 레코드의 rua에 넣으세요. DMARC를 아직 설정하지 않았다면 넣을 레코드를 통째로 알려 드립니다.

  3. 할 일 따라가기

    첫 보고서는 보통 하루 이틀 안에 옵니다. 그때부터 할 일이 생기면 홈에 올라옵니다.

rua를 추가한 DMARC 레코드TXT · _dmarc
v=DMARC1; p=none; rua=mailto:rua-…@ems.genharden.com

p=none은 예시입니다. 지금 쓰는 정책과 나머지 값은 그대로 두세요.

도메인 1개부터 무료로 시작하세요

가입하면 14일 동안 Pro로 써 볼 수 있고, 카드는 필요 없습니다.

도메인 하나로 시작

Free

0원/ 월

무료로 계속 사용

무료로 시작
  • 도메인1개
  • 월 인증 통과 메일1,000통
  • 보고서 조회 기간14일
  • 워크스페이스 멤버1명
  • DMARC 보고서 분석포함
  • 발송처 식별포함
  • 발송처별 설정 안내포함
  • DMARC 정책 올리기 안내포함
  • DNS 매일 점검포함
  • 이메일 알림포함
  • 메일 서버 보안 점검미포함
  • 월간 보고서 메일미포함
  • Slack 알림미포함
  • 활동 기록미포함
  • 도입 미팅(한국 · 연 결제)미포함
  • 이메일 지원미포함
  • 우선 지원미포함

도메인 두세 개를 쓰는 팀

Plus

35,000원/ 월

연 420,000원 결제 · 부가세 포함

Plus로 시작
  • 도메인3개
  • 월 인증 통과 메일500,000통
  • 보고서 조회 기간6개월
  • 워크스페이스 멤버5명
  • DMARC 보고서 분석포함
  • 발송처 식별포함
  • 발송처별 설정 안내포함
  • DMARC 정책 올리기 안내포함
  • DNS 매일 점검포함
  • 이메일 알림포함
  • 메일 서버 보안 점검포함
  • 월간 보고서 메일포함
  • Slack 알림포함
  • 활동 기록미포함
  • 도입 미팅(한국 · 연 결제)미포함
  • 이메일 지원포함
  • 우선 지원미포함

메일을 보내는 도메인만 등록하면 됩니다. 하위 도메인은 세지 않습니다. · 환불 정책
요금제에 대해 궁금한 점이 있나요? 문의하기
세금계산서가 필요하면 Plus · Pro 연간 요금제를 계좌이체로 결제할 수 있습니다. 문의하기

자주 묻는 질문

리소스에서 더 보기
DMARC가 무엇이고, 꼭 설정해야 하나요?

DMARC는 회사 도메인을 사칭한 메일을 어떻게 처리할지, 도메인 주인이 받는 곳에 알려 두는 DNS 설정입니다. Gmail은 2024년 2월부터 Gmail 계정으로 하루 5,000통 넘게 보내는 발신자에게 SPF, DKIM과 함께 DMARC를 요구하고, Yahoo와 Outlook.com도 대량 발신자에게 같은 인증을 요구합니다. 이 요건은 p=none으로도 충족되지만, p=none은 사칭 메일을 막아 달라고 요청하지 않는 정책입니다.

p=none, quarantine, reject는 어떻게 다른가요?

p=none은 인증에 실패한 메일도 그대로 두고 보고서만 받습니다. quarantine은 실패한 메일을 스팸함으로 보내고, reject는 받는 곳에서 아예 거부합니다. 사칭 메일을 막으려면 reject까지 가야 하지만, 준비 없이 올리면 정상 메일도 함께 막힙니다.

p=reject로 올리면 정상 메일까지 막히지 않나요?

그래서 올리기 전에, 지난 30일의 메일 가운데 몇 통이 막혔을지부터 계산해 보여 드립니다. 허용한 발송처의 메일이 인증에 실패하면 고칠 일로 먼저 알려 드리고, quarantine으로 14일을 지켜본 뒤에 reject로 올리도록 안내합니다. 분기에 한 번 보내는 메일처럼 30일 안에 보이지 않는 발송처는 직접 확인해 주세요.

SPF와 DKIM은 통과하는데 DMARC는 왜 실패하나요?

DMARC는 SPF나 DKIM을 통과한 도메인이 보낸 사람 주소(From)의 도메인과 맞아야 통과합니다. 발송 서비스가 자기 도메인으로 서명하면 인증은 통과해도 DMARC는 실패합니다. 발송처마다 이 차이를 찾아 무엇을 켜고 DNS에 무엇을 넣을지 알려 드립니다.

보낸 메일이 스팸 처리되는 이유도 알 수 있나요?

인증 때문이라면 알 수 있습니다. SPF·DKIM·DMARC 인증에 실패한 메일은 보고서에 그대로 나타나고, 어느 발송처에서 왜 실패하는지까지 보여 줍니다. 메일 내용이나 발송 평판 때문에 스팸 처리되는 경우는 DMARC 보고서로 알 수 없습니다.

스티비, 네이버웍스, Google Workspace 같은 서비스마다 따로 설정해야 하나요?

네. 회사 도메인으로 메일을 보내는 서비스마다 SPF와 DKIM을 따로 설정해야 합니다. Google Workspace, Microsoft 365, 네이버웍스, 하이웍스, 스티비, Amazon SES, SendGrid, Mailchimp 같은 서비스는 보고서에서 이름을 찾아 붙이고 서비스별 설정 방법을 안내합니다. 목록에 없는 서버도 IP와 통신사로 구분해 보여 줍니다.

DMARC를 아직 설정하지 않았는데 시작할 수 있나요?

네. 도메인을 등록하면 DNS에 넣을 DMARC 레코드를 통째로 알려 드립니다. 처음에는 p=none으로 시작합니다. 지켜보기만 하는 정책이라 받는 곳에 메일을 막아 달라고 요청하지 않습니다. 이미 DMARC 레코드가 있다면 rua에 보고서 주소만 추가하면 됩니다.

DNS는 누가 바꾸나요?

DNS는 직접 바꾸셔야 합니다. Genharden DMARC는 DNS를 건드리지 않습니다. 넣을 레코드를 보여 드리고, 바꾼 뒤에 DNS를 다시 읽어 반영됐는지 확인합니다. DNS 권한이 없다면 담당자에게 보낼 안내문을 만들어 드립니다.

DMARC 보고서(rua)에는 무엇이 들어 있나요? 메일 내용도 보이나요?

DMARC 집계 보고서(rua)에는 메일을 보낸 서버의 IP와 메일 수, SPF·DKIM·DMARC 인증 결과가 들어 있습니다. 메일 제목이나 본문, 받는 사람 주소는 들어 있지 않습니다.

무료로 어디까지 쓸 수 있나요?

도메인 1개, 한 달에 인증 통과 메일 1,000통까지 무료입니다. 보고서는 최근 14일치를 볼 수 있습니다. 가입하면 14일 동안 카드 등록 없이 Pro를 써 볼 수 있고, 체험이 끝나면 결제 없이 Free로 이어집니다.

미뤄 둔 DMARC, 이번엔 reject까지

보고서 주소만 추가하면 첫 보고서는 보통 하루 이틀 안에 옵니다.

도메인 1개는 계속 무료 · 가입하면 카드 없이 14일 Pro 체험