RUA 보고서를 받을 주소를 설정하세요
DMARC 레코드의 rua에 RUA 보고서를 받을 이메일 주소를 넣으세요. Gmail 등은 보통 하루 한 번 RUA 보고서를 보내지만, 보고서를 보내지 않는 메일 서비스도 있습니다.
v=DMARC1; p=none; rua=mailto:rua-…@ems.genharden.com; ruf=mailto:ruf-…@ems.genharden.com; fo=0Genharden DMARC가 드리는 수신 주소 예입니다. 실제 주소로 바꾸고, 지금 쓰는 정책과 나머지 값은 유지하세요. p=none은 예시입니다.
- DMARC 집계 보고서(RUA)
- 보낸 서버의 IP와 이름, 메일 수, 인증 결과가 담깁니다. 메일 주소나 내용은 없습니다.
- 실패 보고서(RUF)
- 인증 실패의 상세 정보로, 원래 메일의 주소·제목·내용 같은 개인정보가 담길 수 있습니다. 일부 수신처만 보내며 Gmail과 Microsoft 365는 보내지 않습니다.
여러 메일 서비스의 RUA 보고서를 모으세요
Gmail, Outlook, Yahoo Mail 등이 각자 보내는 XML 형식의 RUA 보고서를 모으세요. 회사 도메인의 발송 서버별 메일 수와 인증 결과를 함께 볼 수 있습니다.
인증 실패가 모두 사칭은 아닙니다. 전달된 메일이나 설정이 빠진 정상 메일도 실패할 수 있습니다.
- 메일 · 30일
- 3,905통
- 인증 실패
- 315통
- 사칭 메일
- 312통 차단한 발송 서버의 인증 실패
- Google Workspace허용업무용 메일2,410통인증 통과
- Mailchimp허용뉴스레터1,180통인증 통과
- 서버 12대(198.51.100.24 외)차단이름 mout.webhost.example · Example Hosting(DE)312통사칭 312
회사에서 쓰지 않는 서버로 확인해 차단한 발송 서버입니다. 이곳의 인증 실패 메일을 사칭 메일로 집계합니다.
- 서버 203.0.113.7미정Example Net(BR)3통실패 3
회사가 쓰는 발송 서버인지 확인하세요
RUA 보고서의 IP·서버 이름·발송 서비스를 회사의 메일 서비스 목록과 대조하세요. 뉴스레터, 결제 알림, 업무 시스템도 포함하세요. 회사와 무관한 서버는 사칭에 쓰였는지 살펴보세요.
- 낯선 이름만으로 사칭 서버로 정하지 마세요. 담당자에게 서비스와 용도를 확인하세요.
- 인증 실패 이유와 회사의 사용 여부는 따로 확인하세요.

SPF에 공식 발송 서버 목록을 기록하세요
SPF는 발송 서버의 IP가 허용 목록에 있는지 확인합니다. DNS의 SPF 레코드에 IP를 적거나 include로 메일 서비스의 목록을 불러오세요. 실제 값은 서비스의 안내를 따르세요.
- 기존 SPF 레코드가 있다면 필요한 항목을 하나로 합치세요. 같은 도메인에 SPF 레코드를 하나 더 만들지 마세요.
v=spf1 include:_spf.mailer.example ~all_spf.mailer.example은 설명용 이름입니다. 사용하는 서비스가 안내한 값으로 바꾸세요.

DKIM 서명을 확인할 공개 키를 설정하세요
발송 서버는 개인 키로 메일에 서명하고, 받는 곳은 DNS의 공개 키로 확인합니다. 전달 때문에 SPF가 실패해도 유효한 DKIM 서명으로 원래 서명 도메인을 확인할 수 있습니다. 다만 메일링 리스트 등이 서명 대상을 바꾸면 DKIM도 실패할 수 있습니다.
- 메일 서비스에서 DKIM을 켜고, 안내받은 선택자와 공개 키를 DNS에 넣으세요.
- DMARC가 통과하려면 SPF 또는 DKIM을 통과한 도메인이 보낸 사람 주소의 도메인과도 일치해야 합니다.
v=DKIM1; k=rsa; p=…selector와 p의 공개 키는 사용하는 메일 서비스가 안내한 값으로 바꾸세요. 개인 키는 DNS에 넣지 않습니다.
RUA 보고서를 30일 이상 확인하세요
RUA 보고서를 30일 이상 받고, 발송 서버 확인과 SPF·DKIM에서 고칠 일을 끝내세요. DNS 오류 등 남은 할 일이 없어야 격리 정책을 준비할 수 있습니다. 분기·연간 메일은 30일 안에 나타나지 않을 수 있으니 따로 확인하세요.
이런 할 일이 올라옵니다
할 일4
- shop.acme.example의 SPF 레코드 고치기레코드가 여러 개라서 수신 서버가 이 도메인의 SPF를 검사하지 못합니다하나로 합친 값을 그대로 표시
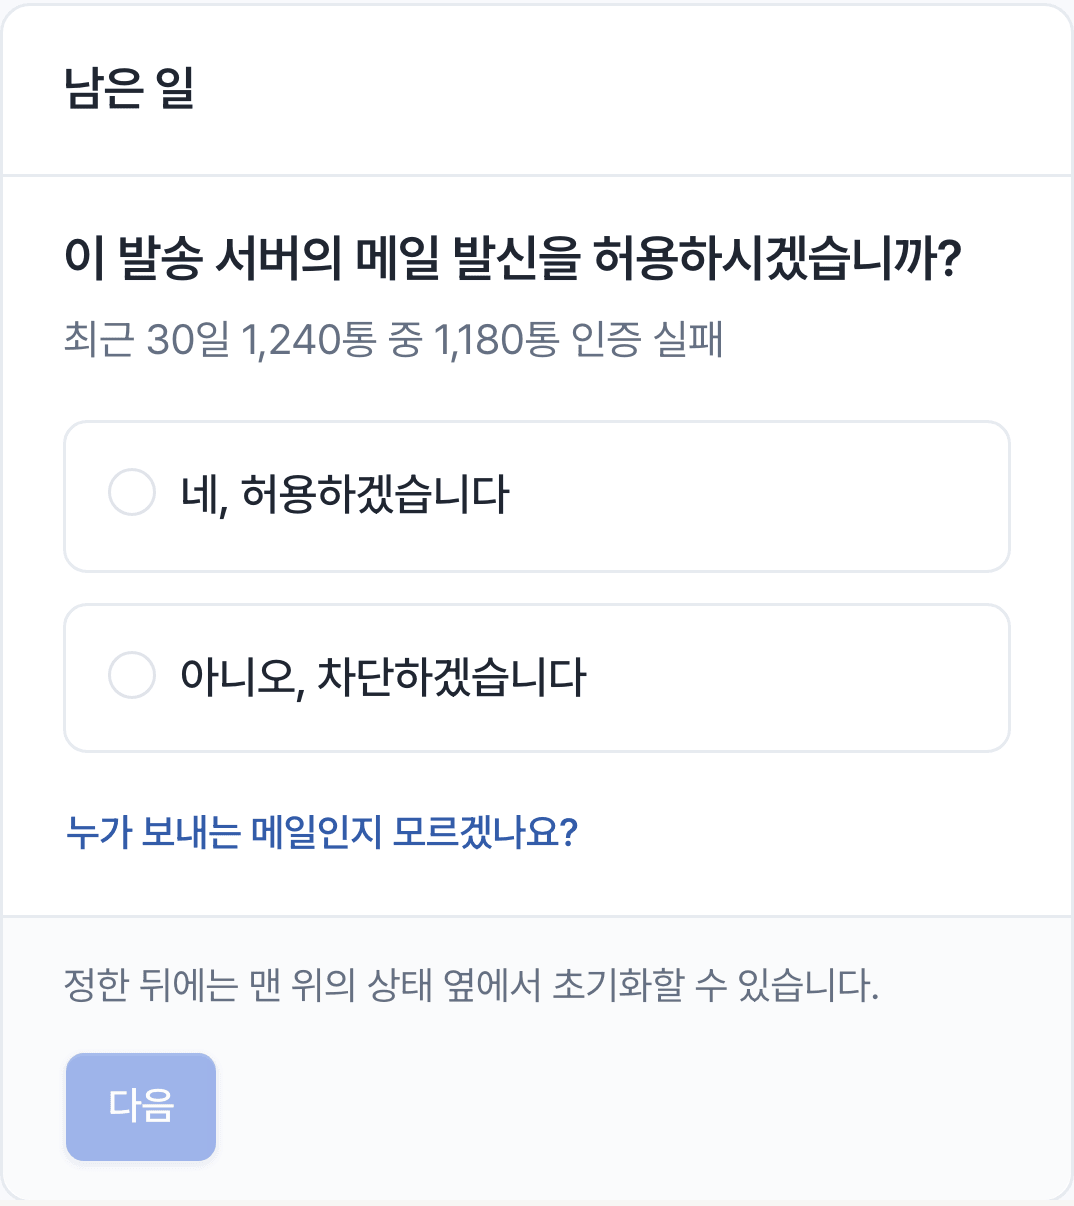
- Mailchimp 허용 여부 정하기news.acme.example · 최근 30일 1,240통 중 1,180통 인증 실패회사에서 쓰는 곳이면 허용, 아니면 차단
- Twilio SendGrid 메일 인증 설정하기acme.example 외 1개 · 최근 30일 450통 인증 실패DNS에 넣을 레코드까지 단계별로
- 서버 203.0.113.88 허용 여부 정하기acme.example · 최근 30일 232통 모두 인증 실패서버 이름과 통신사를 함께 표시
할 일을 모두 끝내면
- acme.example DMARC 정책을 quarantine (격리)로 올리기올리기 전 확인 4가지를 모두 충족했습니다
예시입니다. 실제 할 일은 내 도메인의 RUA 보고서를 분석해 안내합니다.
격리를 요청하고 14일간 확인하세요
준비를 마쳤다면 p=quarantine으로 DMARC 실패 메일을 스팸함 등으로 격리해 달라고 요청하세요. 최종 처리는 받는 곳이 정합니다. 격리 상태로 14일간 살펴보고, 빠진 공식 발송 서버와 정상 메일의 인증 오류를 먼저 고치세요.
- 바꾸기 전, 최근 RUA 보고서에서 정상 메일도 격리 대상이 되는지 확인하세요.
v=DMARC1; p=quarantine; rua=mailto:rua-…@ems.genharden.com; ruf=mailto:ruf-…@ems.genharden.com; fo=0기존 DMARC 레코드의 p 값만 바꾸세요. RUA·RUF 수신 주소와 다른 태그는 유지하세요.

인증 실패 메일의 거부를 요청하세요
격리 정책을 적용한 지 14일이 지났고 남은 할 일이 없다면 p=reject로 DMARC 실패 메일의 거부를 요청하세요. 최종 처리는 받는 곳이 정합니다. 이후에도 RUA 보고서에서 새 발송 서버와 인증 실패를 확인하세요.
v=DMARC1; p=reject; rua=mailto:rua-…@ems.genharden.com; ruf=mailto:ruf-…@ems.genharden.com; fo=0기존 DMARC 레코드의 p 값만 바꾸고 나머지는 유지하세요. 정상 메일에 인증 문제가 남아 있으면 함께 거부될 수 있습니다.